IT-säkerhet: Människor är den största risken
Tekniken skyddar bara till en viss gräns – så säkrar du företagets mänskliga brandvägg
Uppläsning av artikeln
Det spelar ingen roll hur avancerade säkerhetssystem ditt företag har om medarbetarna saknar grundläggande kunskap. Ett enda felklick kan räcka för att öppna dörren för obehöriga. Här är guiden till hur du skapar en fungerande IT-policy och en trygg säkerhetskultur.
Det spelar ingen roll hur mycket pengar ett företag lägger på avancerade säkerhetsprogram om människorna i organisationen saknar grundläggande kunskap och tydliga rutiner i sin vardag. Ett till synes harmlöst klick på en falsk länk, ett återanvänt lösenord på avvägar eller en borttappad mobiltelefon på bussen – mer krävs inte för att obehöriga ska få fri tillgång till företagets mest känsliga information. Modern IT-säkerhet handlar därför i allra högsta grad om beteenden, ansvar och löpande utbildning.
Olika företag har olika skyddsbehov
Alla verksamheter möter inte samma hotbild och behöver därmed inte samma typ av säkerhetsnivå. Det faktiska skyddsbehovet avgörs av vilken typ av information företaget hanterar, hur känsliga uppgifterna är samt vilka specifika lagkrav som styr branschen. Dessutom spelar de ekonomiska och praktiska konsekvenserna av ett eventuellt systemavbrott en avgörande roll.
Militär forskning och samhällskritisk verksamhet kräver extremt höga säkerhetsnivåer, medan mindre företag ofta har andra förutsättningar och resurser. Men även för det lilla företaget kan ett intrång leda till förödande ekonomiska förluster och allvarliga operativa problem. Det första steget mot ett fungerande försvar är därför att noggrant kartlägga de egna riskerna.
IT-policyn som praktiskt verktyg
För att minimera riskerna i det dagliga arbetet måste företaget ha en skriftlig IT-policy som tydligt beskriver hur information, datorer, mobiltelefoner och användarkonton ska hanteras. Policyn får inte bli en svårläst hyllvärmare; den måste vara enkel att förstå, praktisk att följa och anpassad efter verksamhetens unika risker.
En robust och heltäckande policy bör i huvudsak reglera följande fem områden:
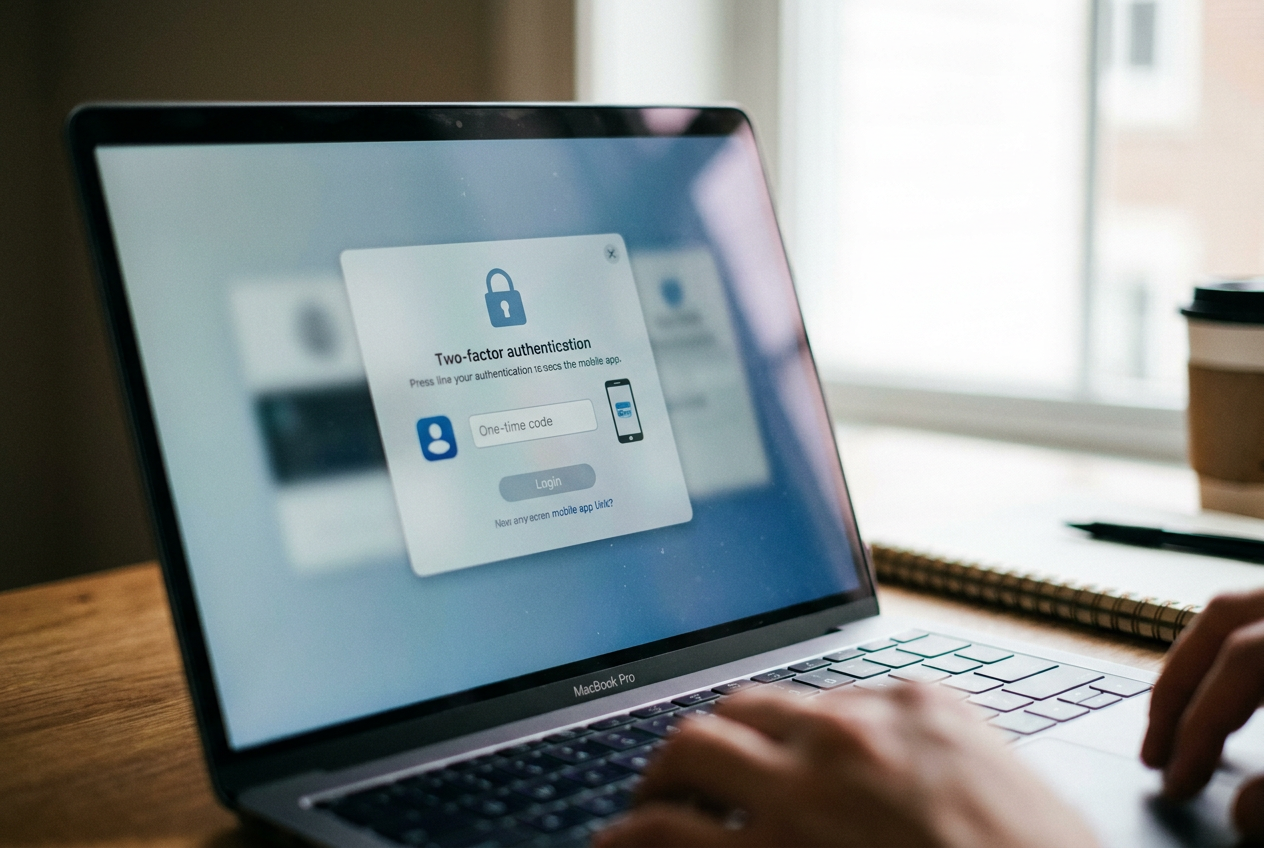
1. Lösenord och inloggning Inloggningsuppgifterna är nyckeln till företagets digitala tillgångar. Medarbetare måste använda starka, unika lösenord för varje tjänst, vilket underlättas av en godkänd lösenordshanterare. Tvåfaktorsinloggning bör aktiveras på samtliga tjänster där det är möjligt. Lösenord får aldrig delas via vanlig e-post eller chattar, och det ska finnas tydliga rutiner för hur konton stängs av omedelbart när en medarbetare slutar sin anställning.
2. E-post och bedrägerier E-posten är den vanligaste vägen in för bedragare. Det krävs stor vaksamhet vid hantering av länkar och bilagor. Anställda måste lära sig att verifiera betalningsinstruktioner och avsändaradresser via alternativa kommunikationsvägar. Inga känsliga ekonomiska beslut eller ändringar av kontouppgifter får ske enbart baserat på instruktioner i ett inkommande mejl. Misstänkta phishingförsök måste rapporteras direkt enligt fastställda rutiner.
3. Lagring av information Företaget måste ha tydliga regler för var data sparas. Att lagra filer lokalt på datorns skrivbord är en stor säkerhetsrisk. Åtkomst till mappar och känsliga system ska begränsas så att medarbetare endast har tillgång till den information som krävs för att de ska kunna utföra sina arbetsuppgifter. All hantering av personuppgifter ska dessutom strikt följa lagkrav som GDPR.
4. Datorer och mobiltelefoner Hårdvaran på språng utgör en rörlig riskfaktor. Skärmlås med automatisk låsning måste vara aktiverat på alla enheter. Operativsystem och appar ska uppdateras löpande så fort säkerhetsflickar släpps. Användning av öppna, osäkra trådlösa nätverk bör undvikas vid känsligt arbete, och stulna eller förlorade enheter måste spärras och anmälas omedelbart.
5. Säkerhetskopiering Om en ransomware-attack eller ett systemfel inträffar är säkerhetskopior den sista försvarslinjen. Backup på viktig information måste ske regelbundet. Säkerhetskopiorna får inte ligga på samma nätverk eller vara direkt åtkomliga från de system som ska skyddas, eftersom de annars riskerar att krypteras samtidigt vid ett angrepp. Företaget måste dessutom testa att återställningen faktiskt fungerar i praktiken.
När incidenten är ett faktum
Även väl förberedda organisationer drabbas av incidenter. Därför måste IT-policyn även fungera som en krisplan. Dokumentet ska ge snabba och tydliga svar på vem som ska kontaktas vid ett misstänkt intrång, hur snabbt rapporteringen ska ske och hur man agerar om en mobiltelefon eller dator försvinner. Det måste också vara klarlagt vem som sköter kommunikationen med drabbade kunder, leverantörer och tillsynsmyndigheter, samt hur händelsen dokumenteras för att förhindra framtida upprepningar.
Ett gemensamt säkerhetsansvar
IT-säkerhet är inte en teknisk detaljfråga som kan delegeras till en enskild systemansvarig. Det är en ledningsfråga och ett gemensamt ansvar för alla på kontoret. Löpande utbildning, enkla instruktioner och öppna diskussioner om säkerhetsrisker ger i de flesta fall ett betydligt starkare skydd än komplexa säkerhetssystem som ingen förstår hur de fungerar.
Många företagare som framgångsrikt har stärkt sitt IT-skydd betonar att den största sårbarheten sällan ligger i tekniken, utan i hur de dagliga rutinerna efterlevs. Genom att införa en tydlig IT-policy och etablera en tillåtande kultur – där medarbetare vågar rapportera misstag omedelbart – bygger man den absolut starkaste försvarslinjen.
Så går du från ord till handling
Den viktigaste säkerhetsinvesteringen handlar inte om att köpa dyrare programvaror, utan om att förändra beteenden i vardagen.
Så här gör du
Inventera skyddsbehovet
Kartlägg vilken information ni hanterar och identifiera era mest kritiska system.Skriv en enkel IT-policy
Upprätta ett dokument som omfattar de fem huvudområdena: inloggning, e-post, lagring, enheter och backup.Aktivera tvåfaktorsinloggning
Slå på 2-faktorinloggning på e-post, ekonomisystem och molntjänster direkt.Genomför en personalutbildning
Samla medarbetarna för att gå igenom policyn och diskutera hur man upptäcker nätfiske i praktiken.Etablera en incidentrutin
Bestäm vem som ska kontaktas omedelbart om en mobil försvinner eller om ett misstänkt mejl klickas på.
I denna artikel kan AI-teknik ha används helt eller delvis för text, bilder, ljud och film.
Läs sedan
Utvalt åt dig
Bevakar annonsering, e-handel och varumärkesbyggande för mindre budgetar.
Kommentarer
…Laddar kommentarer…
Läs mer om ämnet
9 relaterade
Vinst på pappret, tomt på kontot – så hänger resultat och likviditet ihop!
Börja exportera - genväg finns via ambassader
Vi Företagare, lanserar avtalsmallar - gratis
Så ökar du omsättningen utan att behöva anställa
Rekrytering via sociala grupper på nätet
Vad är hobbyverksamhet? Vilka lagar?
Vad är ett tjänsteställe?
Due diligence, ofta kallad företagsbesiktning