Miljonfaktura för sms – sätt gränser för uppkopplad teknik
Pumpfel och säkerhetsbrister i PHP visar varför både kostnadsspärrar och uppdateringsansvar behövs.
Uppläsning av artikeln
Två vattenpumpar skickade över två miljoner sms på en månad. Samtidigt kräver säkerhetsbrister i PHP kontroll av webbservrar. För företagare gäller det att begränsa både kostnadsrisker och intrångsrisker.
Två uppkopplade vattenpumpar i Mariefred orsakade en sms-faktura på 1,4 miljoner kronor efter ett tekniskt fel. Samtidigt har allvarliga säkerhetsbrister i PHP aktualiserat behovet av uppdaterade webbservrar. För svenska småföretag visar händelserna att digital säkerhet behöver omfatta både skydd mot angrepp och gränser för vad felande teknik får kosta.
Ett tekniskt fel kan bli ett likviditetsproblem
För Slottsbrinkens sjövattenförening ledde pumparnas automatiska kommunikation till en akut ekonomisk kris. Fakturan är nu återtagen, men händelsen visar hur utrustning som arbetar utan löpande tillsyn kan skapa stora ekonomiska krav innan någon hinner ingripa.
Det handlar här om ett tekniskt fel, inte om ett beskrivet dataintrång. Den skillnaden är viktig: skydd mot obehörig åtkomst räcker inte för att hantera alla risker med uppkopplade maskiner.
För ett företag kan en oväntad kommunikationsräkning konkurrera med pengar avsatta för löner, hyror och leverantörer. Räkna därför inte med att en felaktigt genererad förbrukning automatiskt leder till att betalningskravet försvinner. Att fakturan drogs tillbaka i Mariefred är inget besked om hur andra fall hanteras.
Kontrollera spärrarna innan nästa faktura
Börja med att kartlägga vilka maskiner och apparater som använder abonnemang med rörliga avgifter. Be sedan operatören eller teknikleverantören förklara vilka begränsningar som faktiskt går att införa.
Fråga särskilt om det finns ett kostnadstak som stoppar trafiken, eller bara en varning när förbrukningen passerar en viss nivå. Kontrollera också vem som tar emot larmet och vem som kan stänga av kommunikationen.
Välj inte en spärr utan att undersöka följderna. Om kommunikationen behövs för driften måste företaget också veta vad som händer när den stoppas. Testa därför larm och stoppfunktioner tillsammans med den ansvariga leverantören.
Be om besked om webbserverns uppdateringar
De aktuella PHP-bristerna innebär en annan sorts risk. Under vissa förutsättningar kan de ge angripare möjlighet att ta över webbservrar. Uppdateringar finns, men företaget behöver få klarhet i om den egna miljön berörs och om rättelserna har installerats.
Be webbhotellet, webbyrån eller den interna IT-ansvariga att kontrollera detta. Efterfråga ett tydligt besked om genomförda åtgärder, inte bara ett allmänt svar om att säkerheten sköts löpande.
Säkerhetsexperten Jacob Ämtvall betonar ansvarsfördelningen:
”Om en allvarlig sårbarhet upptäcks måste det vara tydligt vem som ska agera.”
Utse ansvariga för både kostnader och säkerhet
Nästa steg är att samla företagets uppkopplade utrustning och webbsystem i en enkel förteckning. Ange ansvarig person, leverantör, kontaktväg vid fel och vilka spärrar eller uppdateringsrutiner som finns.
Prioritera därefter två kontroller: att maskinernas kommunikation inte kan generera obegränsade kostnader utan upptäckt, och att den som sköter webbservern har bedömt PHP-bristerna. Då blir säkerhetsarbetet konkreta uppgifter med en mottagare, i stället för något som alla förutsätter att någon annan sköter.
I denna artikel kan AI-teknik ha används helt eller delvis för text, bilder, ljud och film.
Läs sedan
Utvalt åt dig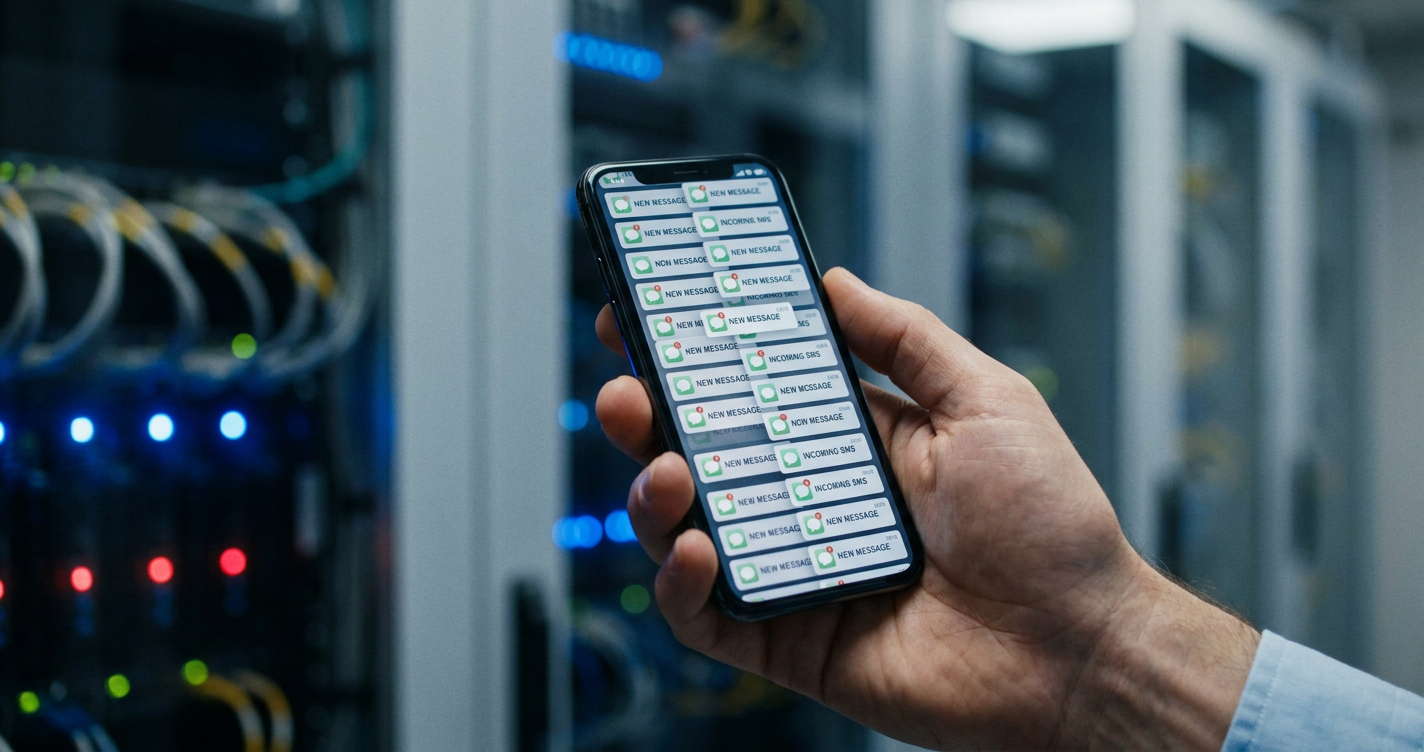
Bevakar systembyten, automatisering och säkerhet för företag utan egen IT-avdelning.
Kommentarer
…Laddar kommentarer…
Läs mer om ämnet
5 relateradeMiljödata får böta 1,8 miljoner efter läckan
IT-säkerhet: Människor är den största risken
Nya cybersäkerhetskrav: Så säkrar du företagets produkter
Uppkopplade tjänstebilar: säkra appar och användarkonton